Tamga Network'ün hiç görmediği şeyler
Tamga Network'ün listelerinde ve günlüklerinde neler hiç bulunmaz, geçici hizmetleri kişisel veriye nerede dokunur, işletmeciler neye erişebilir?
Tamga Network 7 dk okuma
Tamga Network, kişilerin belgelerinin içeriğini listelerinde, günlüklerinde ya da çapa günlüğünde hiçbir zaman görmez. Kişi kaydı tutmaz, bir belgenin nerede ya da kime gösterildiğini öğrenmez, IP adresi kaydetmez. Ağ, kişisel veriye kısa bir süre dokunan birkaç geçici hizmet işletir: kimlik doğrulama sırasında kimlik servisi, imza anında barındırılan belge verme hizmeti ve bir site onu kullanmayı seçtiğinde barındırılan doğrulayıcı. Kurallar bunların her biri için neyin, ne kadar süre tutulabileceğini ve neyin hiç tutulamayacağını söyler.
Herkese açık güven listelerinde ve çapa günlüğünde ne var?
trust.tamga.network adresindeki imzalı güven listeleri kurumları, doğrulayıcıları ve cüzdan sağlayıcılarını adlandırır. Bir kayıtta tüzel ad, sertifika parmak izi, durum ve geçmişi, tarihler, adresler ve bir kurumun verebileceği ya da bir doğrulayıcının isteyebileceği belge türleri bulunur. Kural kısadır: hiçbir listede, çapa günlüğünde ya da değişiklik kaydında kişisel veri, belge, hatta bir belgenin özeti bulunmaz (TL11 kuralı).
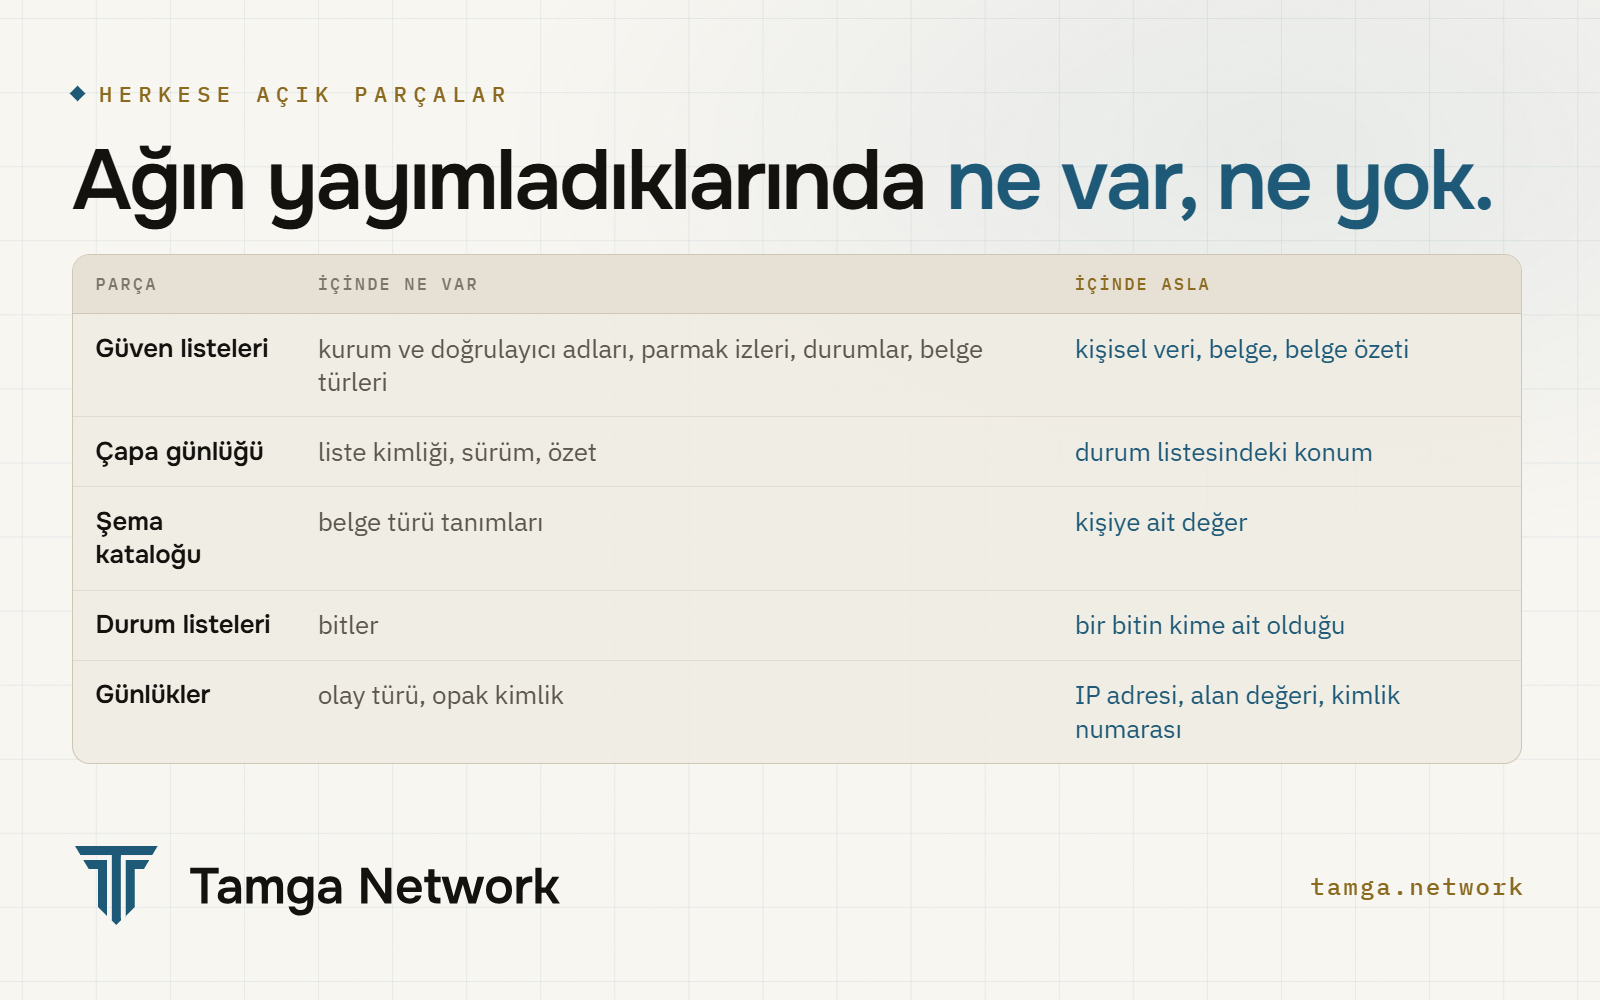
Çapa günlüğü, bir kurumun durum listesinin her yayınını imzalı bir satır olarak kaydeder: hangi liste, hangi sürüm, hangi özet. Hiçbir satır bir kişi hakkında bir şey söylemez, hiçbir satırda durum listesindeki bir konum bulunmaz. Ağ kayıtlarını ileride ortak bir deftere taşıdığında aynı kural da onunla birlikte gider: hiçbir sözleşme kişisel veri, belge içeriği ya da belge özeti saklamaz (DP1). Bunu kendiniz de denetleyebilirsiniz; listelerin okunabilir kopyaları trust.tamga.network/lotl.json ve tl-tr.json adreslerinde (İmzalı güven listesi nasıl çalışır?).
Kişilerin belgeleri nerede durur?
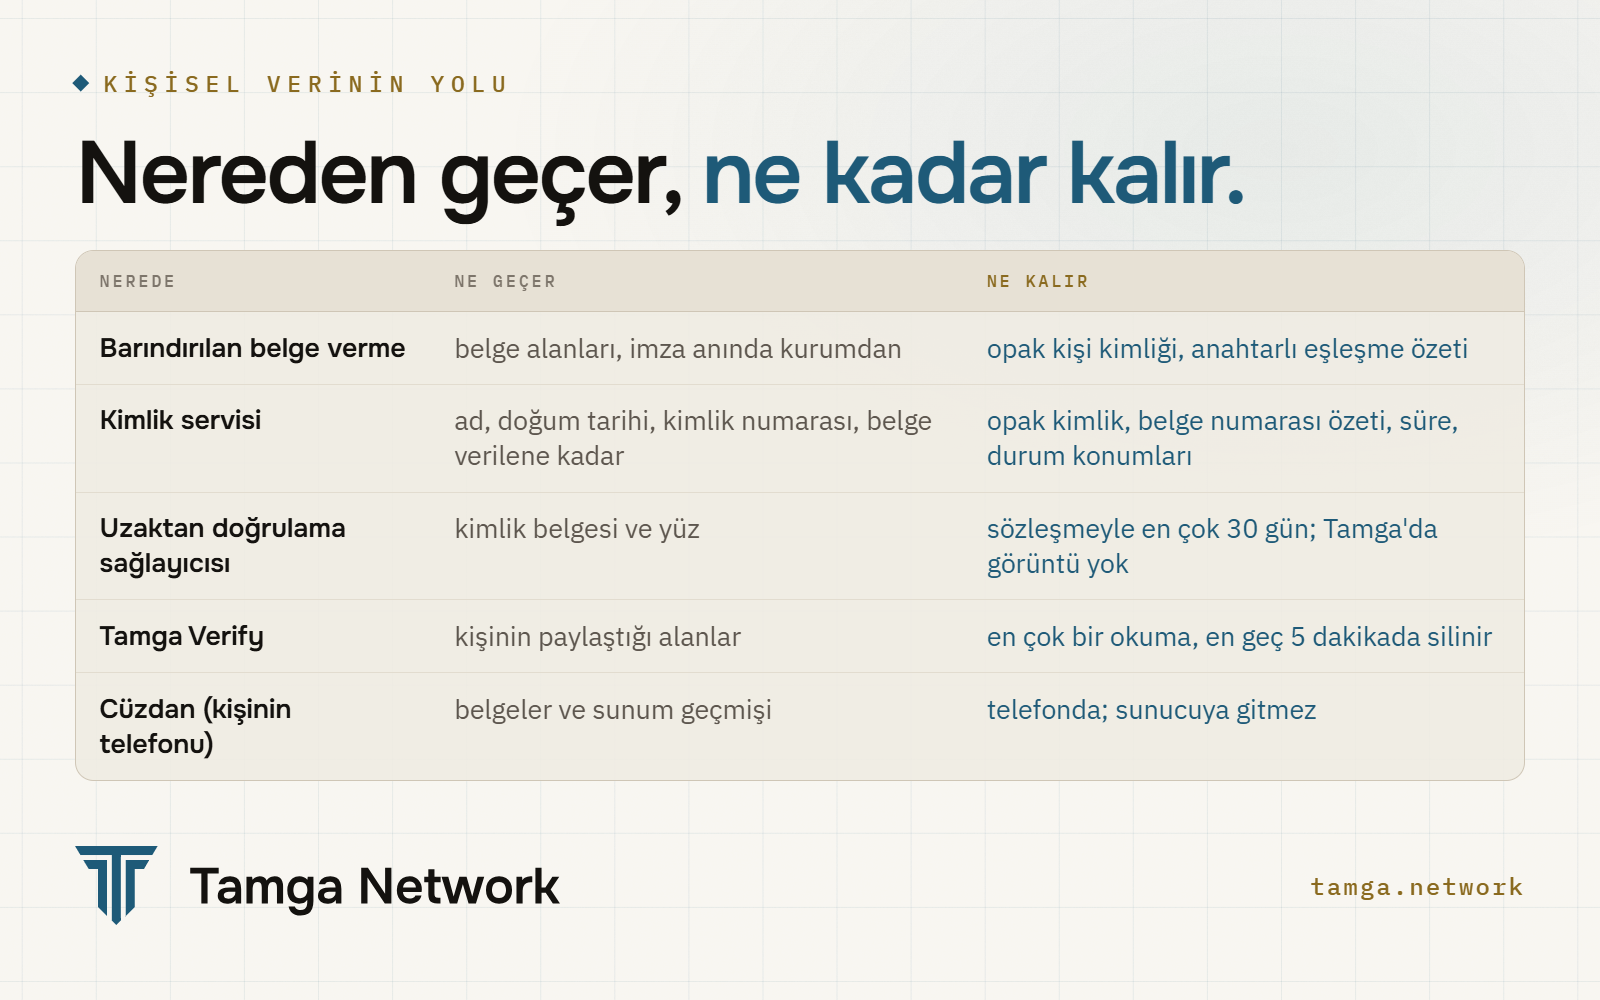
Kişinin kendisinde; ağın hiçbir yerinde değil. Belge kurumun sisteminden kişinin cüzdanına gider. Tamga kişi kaydı tutmaz: barındırılan belge vermede veri, imza anında kurumun kendi sisteminden, yani yetkili kaynaktan okunur ve belge verilince bellekten bırakılır (ADR-0020).
İki şey tutulur, yalnız bu ikisi. Kurumun kişi için kullandığı opak kimlik; kurum belgeyi sonra iptal edebilsin ya da yenileyebilsin diye. Bir de kişinin kimliğine bağlı bir teklifte, eşleştirme anahtarlarının anahtarlı özeti; düz kimlik numarası asla. Tamga bir teklif için kişinin e-posta adresini ya da telefon numarasını hiç almaz: bağlantıyı kurum kendisi gönderir.
Kurum Konsolu'nda deneme amaçlı bir "örnek kaynak" kayıt defteri var. Yalnız sandbox'ta, test kurumları için bulunur ve her gece silinir; gerçek ağda açılamaz.
Bir sunumu kim görür?
Olağan durumda cüzdan ve doğrulayıcı, başka kimse. Sunum doğrudan cüzdandan doğrulayıcıya gider. Durum listeleri ve şema kataloğu önceden ve toplu indirilir; böylece belge gösterildiği anda ne kurumdan ne ağdan bir şey istenir (İzlemeden iptal). Kişinin sunum geçmişi telefonda kalır; sunucuya ya da yedeğe hiç gitmez, cihazdan yalnız kişinin kendi yaptığı, parolayla korunan bir dışa aktarmada çıkar (WL4 kuralı). Yaş kontrolünde doğrulayıcı daha da azını görebilir: sıfır bilgi ispatıyla yalnız kişinin 18 yaşından büyük olduğunu öğrenir (Tamga'da sıfır bilgi).
Kendi doğrulama yazılımını işletmek istemeyen bir site barındırılan doğrulayıcı Tamga Verify'ı kullanabilir. O zaman Tamga Verify, kişinin paylaşmayı kabul ettiği alanları görür; çünkü onları site adına denetler. Kurallar bu açıklığı sınırlar: değerler yalnız isteği açan kayıtlı siteye, en fazla bir kez verilir ve sonuçtan en geç beş dakika sonra bellekten silinir (ADR-0017). Doğrulama sonucunun kendisi alan değerlerini değil adlarını taşır ve hiçbir zaman durum listesi konumu içermez (AP3, AP4).
Kimlik servisi ne görür?
Devlet bir kimlik sağlayıcısı atayana kadar Tamga, kişiyi uzaktan doğrulayan ve cüzdanına bir kimlik belgesi veren geçici bir kimlik servisi işletir (ADR-0011). Servis nitelikli olmayan bir hizmet olarak kayıtlıdır; "nitelikli", Tamga'nın henüz sahip olmadığı bağımsız bir değerlendirme gerektiren hukuki bir unvandır. Doğrulama sırasında:
- lisanslı bir uzaktan doğrulama sağlayıcısı kişinin kimlik belgesini ve yüzünü görür; bu işlemenin veri sorumlusu Tamga'dır ve kişi doğrulama başlamadan önce aydınlatma metnini okur ve açık rıza verir;
- kimlik servisi kişinin alanlarını yalnız belge verilene kadar tutar;
- sonrasında opak bir kimlik, belge numarasının anahtarlı özeti, geçerlilik süresi ve kopyaların durum listesi konumlarını tutar; başka hiçbir şeyi;
- belge görüntüleri, özçekim, video ve belgeden okunan ham metin Tamga'da hiçbir zaman saklanmaz; sağlayıcının görüntüleri saklama süresi sözleşmeyle en çok 30 günle sınırlıdır (kimlik doğrulama, §8 ve §9).
Kişi, hesap açmadan kaydını sildirebilir. Cüzdan sahipliğin kanıtı olarak kimlik servisinin kendi belgelerini gösterir; servis kaydı ve ona bağlı olay günlüğü satırlarını siler, bütün kopyaları iptal eder ve sağlayıcıdan oturumunu silmesini ister. Cüzdanı sıfırlamak da aynı şeyi yapar; cüzdanın kendi sağlayıcısındaki kaydıyla birlikte.
Sitelere girişte kullanılan takma adlar ne olacak?
"Tamga ile giriş yap" her siteye kendine ait, kalıcı bir takma ad verir; iki site aynı kişiyi eşleştiremez (ADR-0031). Takma ad cüzdanda bir tohumdan türetilir. Tohum, kimlik servisinde kişinin değişmeyen kimliğinden ayrı bir anahtarla türetilir, cüzdana hiçbir siteye gösterilmeyen bir belge türüyle verilir ve servis tarafından saklanmaz.
Karar kaydı sınırı açıkça yazar; biz de burada tekrarlıyoruz. Hem o anahtarı hem bir kişinin kimlik numarasını elinde tutan biri, örneğin bir siteyle iş birliği yapan kimlik servisi işletmecisi, o kişinin o sitedeki takma adını hesaplayabilir. Önlemler korumalı bir anahtar deposu, kayda geçen anahtar erişimi, şeffaflık raporunda anahtar kullanım sayıları ve anahtarı bir devlet kimlik sağlayıcısına devretme imkânıdır. Bu tasarımdan önce her site herkesi eşleştirebiliyordu.
Ağın günlüklerinde ne var?
Çoğu web hizmetinin tuttuğundan daha azı. Hiçbir Tamga hizmeti IP adresi kaydetmez: ne düz, ne özetlenmiş, ne de kısaltılmış. Hata ayıklama günlükleri en çok yedi gün tutulur (Tamga ARF kural kitabı, RB-GEN-05). Günlüklerde ve sonuçlarda alan değeri, kimlik numarası ve durum listesi konumu bulunmaz; kimlik servisi olay türünü, opak bir oturum kimliğini ve seviyeyi yazar, hiçbir zaman ad, belge numarası ya da puan yazmaz. Kullanım istatistikleri yalnız toplu olarak ve en az 50 kişilik gruplar hâlinde yayımlanır (ARF §7.2).
Sandbox nasıl ayrı tutulur?
sandbox.tamga.network adresindeki sandbox, kendi kök sertifikası ve kendi listeleri olan ayrı bir test ağıdır (ADR-0038). Gerçek ağın anahtarları orada hiçbir şey imzalamaz, sandbox listeleri kendilerini test olarak işaretler ve gerçek ağ için kurulmuş bir cüzdan ya da doğrulayıcı onları reddeder. Bu yüzden sandbox belgesi gerçek bir doğrulayıcıdan hiçbir zaman geçmez.
Sandbox varsayılan olarak, kimlik numaraları geçersiz biçimde olan uydurma kişiler kullanır. Gerçek bir belgeyle kimlik doğrulamayı denemek için isteğe bağlı bir yol var. Başlamadan önce kişi açık bir test uyarısını onaylar; belgeye yalnız ad, soyad ve doğum tarihi girer, kimlik numarası ve belge numarası asla; sağlayıcıdaki oturum hemen silinir ve her şey gece sıfırlamasında silinir (ADR-0040). Test kurumları, T.C. kimlik numarası sağlama kuralını geçen 11 haneli bir sayı taşıyan kaydı saklayamaz.
İşletmeciler neye erişebilir, neye erişemez?
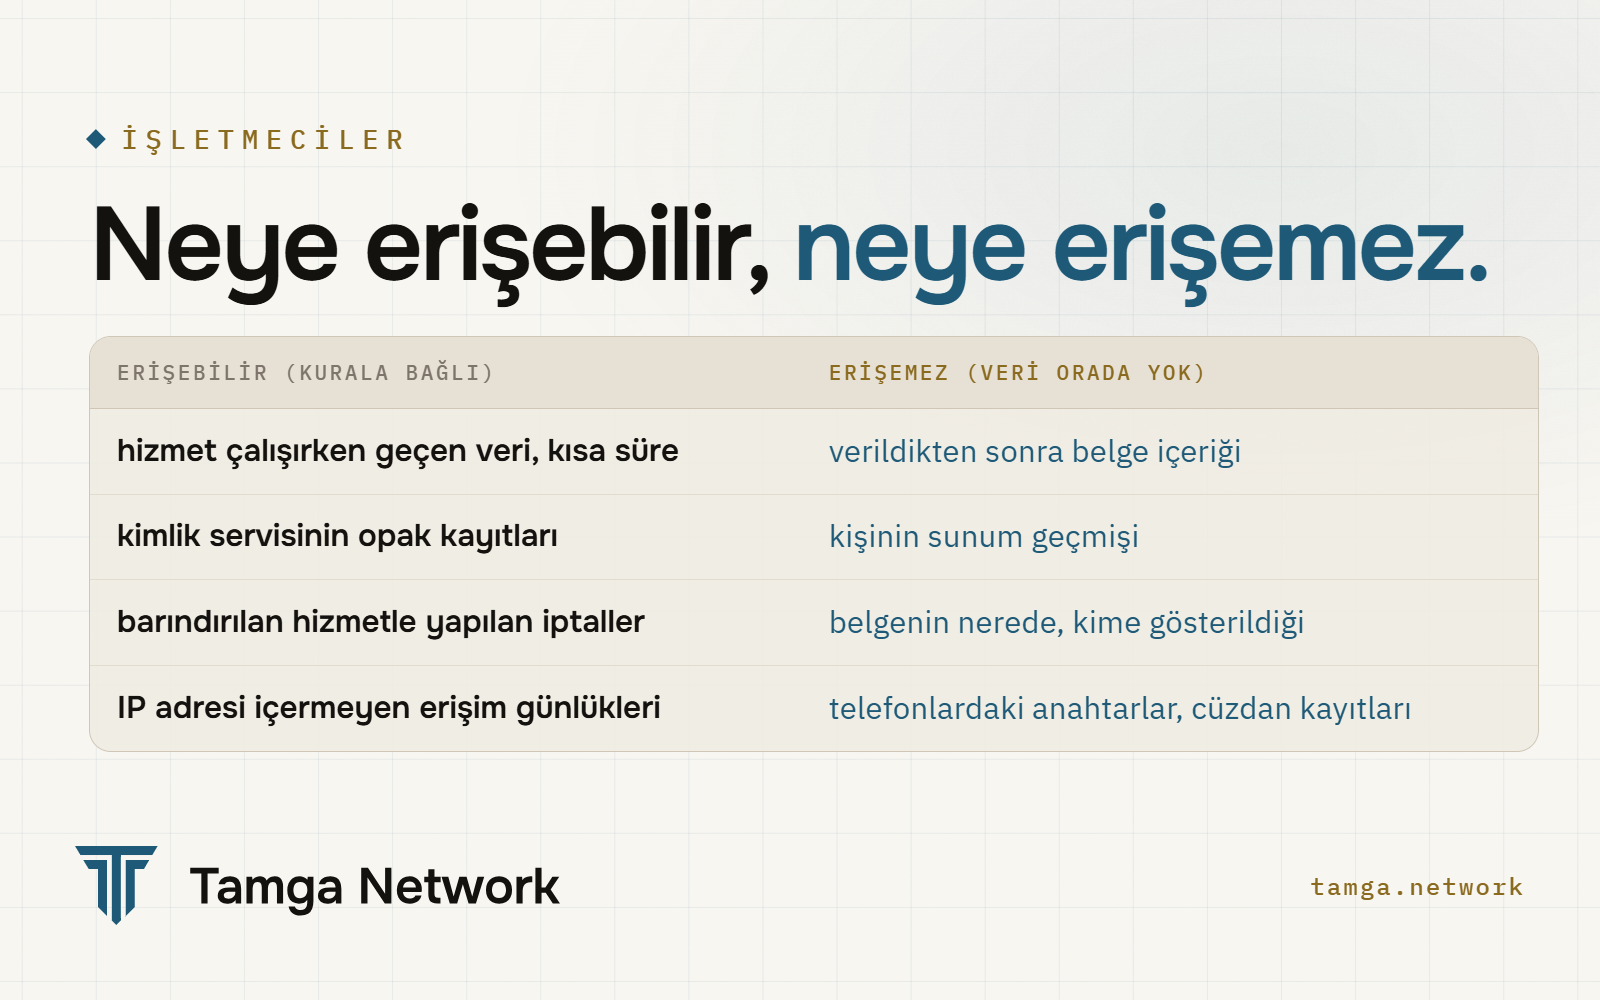
| İşletmeciler erişebilir | İşletmeciler erişemez |
|---|---|
| barındırılan bir hizmet çalışırken geçen veri: imza anında, kimlik doğrulama sırasında ve Tamga Verify'da en çok beş dakika | belge verildikten sonra belgelerin içeriği |
| kimlik servisinin kayıtları: opak kimlikler, belge numarası özetleri, süre, durum konumları | telefonda kalan kişisel sunum geçmişi |
| bir kurumun barındırılan belge verme hizmetiyle yaptığı iptaller | bir belgenin nerede, ne zaman, kime gösterildiği |
| IP adresi içermeyen sunucu erişim günlükleri | kişilerin telefonlarındaki anahtarlar ya da cüzdanların kendi kayıtları (ağ cüzdan işletmez) |
Sağ sütun tasarımla sağlanır: veri orada yoktur. Sol sütun işletmecinin kurallara uymasına dayanır; bu yüzden kısa, süreyle sınırlı ve yazılıdır.
Dürüst sınırlar neler?
- Kimlik servisi bir güven noktasıdır. Doğrulama sırasında kimlik verisini görür ve takma ad anahtarını tutar. Tasarımı gereği geçicidir ve rolü bir devlet kimlik sağlayıcısına geçmek üzere kurgulanmıştır.
- Bugün tek işletmeci. Listeleri, çapa günlüğünü ve barındırılan hizmetleri tek ve geçici bir işletmeci yürütür. Herkese açık günlük, değişiklik kaydı, kuralların öngördüğü üç aylık şeffaflık raporu ve bağımsız denetimler kötüye kullanımı caydırır; imkânsız kılmaz. Bu sınır, bağımsız işletmeciler defteri paylaştığında kalkar (Neden zincirsiz başlıyoruz).
- Barındırılan hizmetler işledikleri veriyi görür. Ağdan hiçbir şey geçmesini istemeyen bir kurum ya da site, açık kaynak belge verme ve doğrulama paketlerini kendi sunucularında çalıştırabilir.
Sık sorulan sorular
Tamga Network diplomamı ya da kimlik bilgilerimi saklıyor mu?
Hayır. Belgeleriniz telefonunuzda. Listelerde yalnız kurum ve doğrulayıcı bilgisi var. Kimlik servisi belge verildikten sonra opak bir kimlik ve belge numaranızın anahtarlı özetini tutar; belge görüntülerinizi asla.
Tamga belgelerimi nerede kullandığımı görebilir mi?
Hayır. Doğrulayıcılar durum listelerini önceden indirir, sunumlar da doğrudan cüzdanınızdan doğrulayıcıya gider. Bir site Tamga Verify kullanıyorsa, yalnız paylaşmayı kabul ettiğiniz alanları en çok beş dakika görür.
Tamga IP adresimi kaydediyor mu?
Hiçbir Tamga hizmeti IP adresi kaydetmez; ne düz, ne özetlenmiş, ne kısaltılmış.
Verilerimi sildirebilir miyim?
Evet. Cüzdanınız kimlik servisinin belgelerini göstererek kaydınızın silinmesini isteyebilir; cüzdanı sıfırlamak da aynı şeyi yapar. Bir kuruma ya da doğrulayıcıya da cüzdandan silme isteği gönderebilirsiniz.
Sandbox'ı gerçek kimliğimle denemek güvenli mi?
İsteğe bağlı ve sınırlı: test belgesine yalnız adınız ve doğum tarihiniz girer, sağlayıcı oturumu hemen silinir ve her şey her gece silinir. Sandbox varsayılan olarak uydurma kişiler kullanır.
Kaynaklar
- (AB) 2024/1183 sayılı Tüzük (eIDAS 2.0) · (AB) 2016/679 sayılı Tüzük (GDPR)
- AB Mimari ve Referans Çerçevesi (GitHub)
- Tamga ARF: mimari (§2.7, §4.5, §7.2) · Tamga ARF: kural kitabı
- Tamga Network: gizlilik · Kimlik doğrulama · Güven listeleri
- ADR-0020: yetkili kaynak kurumda · ADR-0031: site başına takma ad · ADR-0038: sandbox
- Veri en aza indirme · Rıza ve denetim · Güven ağı nedir?
İlgili
- Yazı · Gizlilikİzlemeden iptal: durum listesinde gizlilikTamga Network'ün durum listeleri, belgenin nerede gösterildiğini kuruma söylemeden iptal denetimini nasıl yapar, bu gizlilik nerede biter?
- Yazı · GizlilikCüzdana nasıl güvenilir? Cüzdan ve anahtar kanıtlarıTamga Network'te bir kurum belge vereceği cüzdana nasıl güvenir: cüzdan kanıtı, anahtar kanıtı, donanım kanıtı ve güven listesi.
- Yazı · AğGüven ağı nedir, Tamga Network tam olarak ne yapar?Güven ağı, dijital belgeyi kimin verip kimin denetleyebileceğini imzalı listelerle yayımlar. Tamga Network ne yapar, ne yapmaz, nereden başlanır.
- Yazı · GizlilikTamga'da sıfır bilgi: Longfellow, devreler, güven listesiTamga Network "18 yaş üstü"nü Longfellow sıfır bilgi ispatıyla nasıl doğrular, devreler neden imzalı güven listesinde, bugün ne çalışıyor?
Ağın üzerine kurun
Kavramları sıfırdan öğrenin ya da bir kurumun, doğrulayıcının, cüzdanın ya da devletin ağa nasıl katıldığına bakın.