Rəqəmsal cüzdana necə etibar edilir? Attestasiyalar və aparat açarları
Tamga Network-da qurum rəqəmsal cüzdana sənəd verməyin təhlükəsiz olduğuna necə qərar verir: cüzdan və açar attestasiyaları, aparat sübutları və etibar siyahısı.
Tamga Network 8 dəq oxuma
Qurum rəqəmsal cüzdana cüzdanın öz sözünə görə deyil, imzalanmış sübutlar zənciri vasitəsilə etibar edir. Cüzdanın provayderi Tamga Network-un imzalanmış etibar siyahısında olmalıdır. Hər rəqəmsal sənəd sorğusu üçün provayder cüzdana qısamüddətli, imzalanmış iki bəyanat verir: «bu, cüzdanımızın orijinal, ləğv edilməmiş quraşdırmasıdır» deyən cüzdan nüsxəsi attestasiyası (WIA) və rəqəmsal sənəd açarlarının harada saxlandığını bildirən açar attestasiyası (KA). Provayder yalnız telefon platformasının öz sübutları — Android açar attestasiyası və ya Apple App Attest — əsasında yoxladığı aparat yaddaşını iddia edə bilər. Qurum heç nə verməzdən əvvəl bütün bunları etibar siyahısı ilə tutuşdurur. Şəbəkənin özü heç bir rəqəmsal cüzdan idarə etmir; o, cüzdan provayderlərini siyahıya alır.
Qurum üçün sənədi hansı rəqəmsal cüzdana verdiyi niyə vacibdir?
Tamga rəqəmsal sənədi şəxsin cihazındakı açara bağlanır. Həmin açar kimdədirsə, rəqəmsal sənədi o təqdim edə bilər. Açar adi tətbiq yaddaşında saxlansaydı, onu rəqəmsal sənədlə birlikdə başqa telefona köçürmək mümkün olardı və rəqəmsal sənəd artıq çox şey sübut etməzdi. Tətbiq dəyişdirilmiş nüsxə olsaydı, razılıq ekranını ötürə və ya saxlamamalı olduğu təqdimatları saxlaya bilərdi.
Buna görə də diplomu və ya şəxsiyyət sənədini imzalamazdan əvvəl qurum üç suala cavab almaq istəyir. Bu, şəbəkənin qaydalarına əməl edən rəqəmsal cüzdandırmı? Bu konkret quraşdırma hələ də etibarlı vəziyyətdədirmi? Bağlamağımı istədiyi açarlar həqiqətən təhlükəsiz aparatdadırmı? Avropa İttifaqı (Aİ) çərçivəsi də eyni sualları verir və onlara Komissiyanın texniki spesifikasiyasında TS3 təsvir olunan həmin iki attestasiya ilə cavab verir. Tamga bu modeli izləyir (ADR-0025).
Kim nəyə zəmanət verir?
Zəncirin hər halqası yalnız həqiqətən görə bildiyi şeyə zəmanət verir:
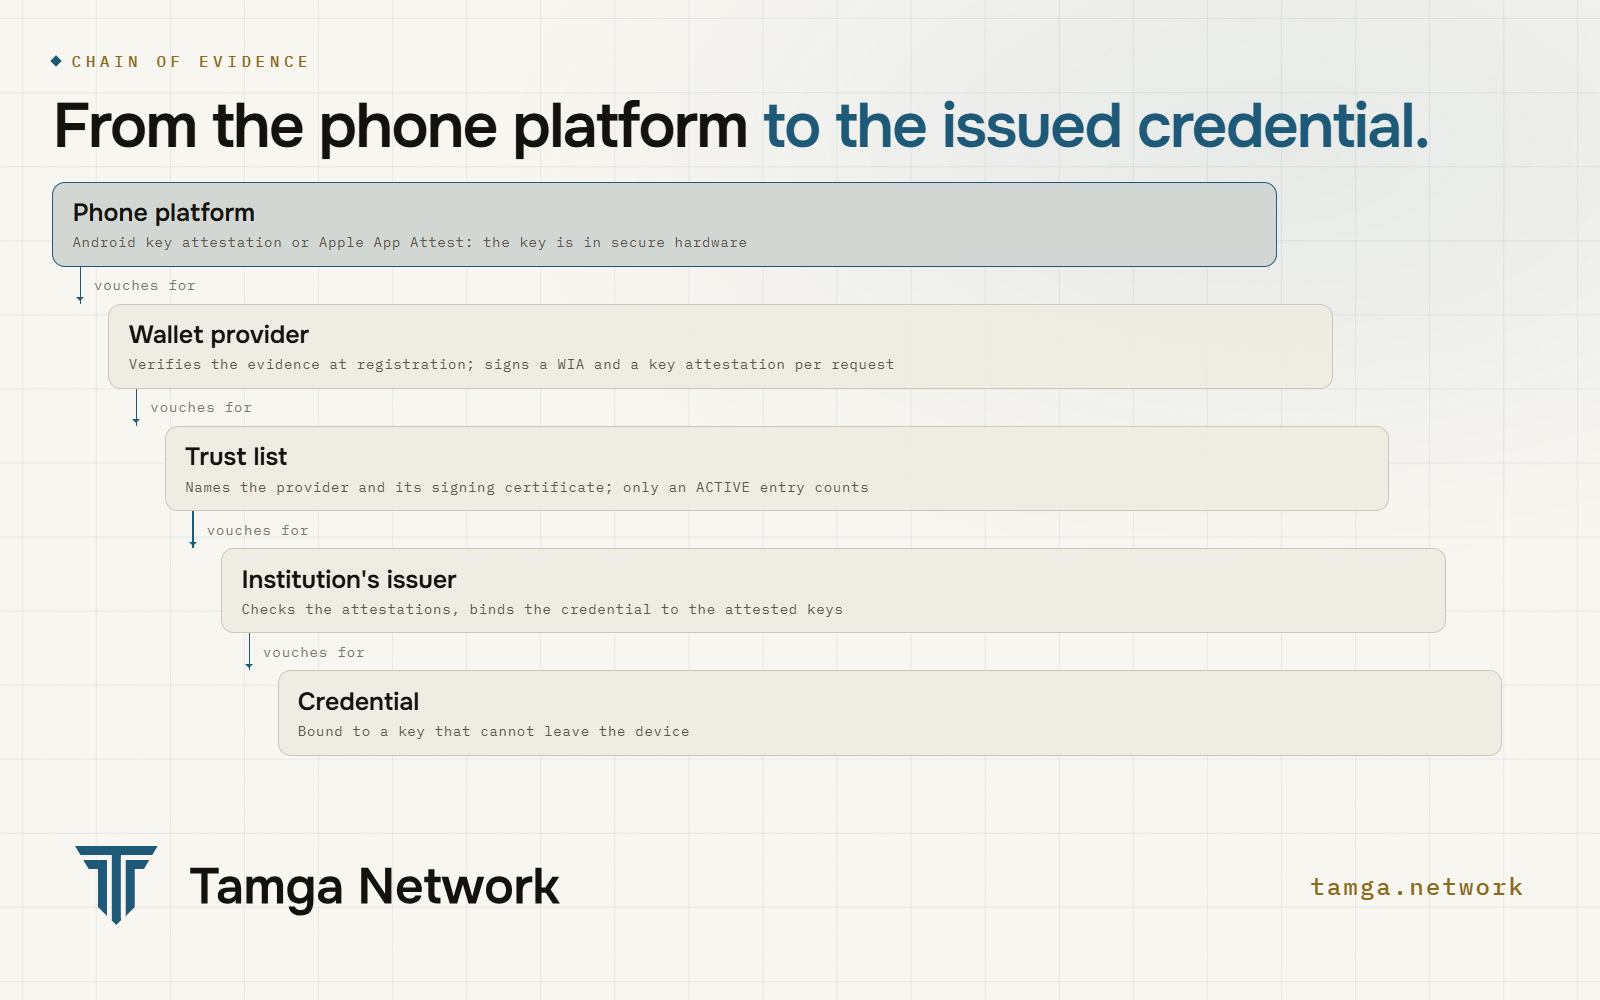
- Telefon platforması (Google-un aparat attestasiyası kökü, Apple-ın App Attest kökü) açarın cihazın təhlükəsiz aparatında yaradıldığına və sorğunun tanınmış tətbiqdən gəldiyinə zəmanət verir.
- Cüzdan provayderi bu sübutu bir dəfə, quraşdırma qeydiyyatdan keçəndə yoxlayır və bundan sonra həmin quraşdırma üçün attestasiyaları imzalayır.
- Etibar siyahısı cüzdan provayderini və onun imza sertifikatını göstərir. Aktiv qeyd olmadan provayderin attestasiyalarının heç bir dəyəri yoxdur.
- Qurumun sənəd verən sistemi attestasiyaları yoxlayır, rəqəmsal sənədi attestasiya edilmiş açarlara bağlayır və onu imzalayır.
Şəbəkə yalnız üçüncü halqada yer alır. O, hər provayderin əməl etməli olduğu qaydaları yazır və siyahını dərc edir; telefonları qeydiyyata almır, attestasiyaları imzalamır və heç bir cihaz məlumatı saxlamır.
Cüzdan nüsxəsi attestasiyasında nə var?
WIA OpenID4VCI 1.0 Əlavə E formatında imzalanmış JWT-dir. Sahələr TS3-dən götürülüb:
{
  "iss": "https://provider.wallet.example",
  "sub": "example-wallet",
  "wallet_name": "example-wallet",
  "wallet_version": "1.0.0",
  "wallet_link": "https://wallet.example/",
  "client_status": {
    "status": { "status_list": { "idx": 7341, "uri": "https://provider.wallet.example/status/wia" } },
    "exp": 1797000000
  },
  "cnf": { "jwk": { "kty": "EC", "crv": "P-256", "x": "…", "y": "…" } },
  "iat": 1791800000,
  "exp": 1791882800
}
Məxfiliyin əsas hissəsini üç detal təmin edir:
subhər telefonda eynidir. O, konkret quraşdırmanı deyil, cüzdan həllini adlandırır. Bunu HAIP 1.0 profili tələb edir və Tamga bu yanaşmanı qəbul edib (ADR-0034).- Onun ömrü 24 saatdan azdır (Tamga-da 23 saat).
- Hər rəqəmsal sənəd sorğusu üçün yenisi verilir:
cnfdaxilində yeni sahiblik sübutu (proof-of-possession) açarı və provayderin status siyahısında yeni, əlaqələndirilə bilməyən mövqe ilə. WIA heç vaxt ikinci qurum üçün təkrar istifadə olunmur. Məlumatlarını müqayisə edən iki qurum eyni telefonun hər ikisi ilə əlaqə saxladığını müəyyən edə bilməz, provayder isə cüzdanın neçə qurumla işlədiyini öyrənmir.
Quraşdırmanın öz uzunmüddətli açarı — vahid açarı (unit key) — yalnız rəqəmsal cüzdan ilə onun provayderi arasında istifadə olunur. O, heç vaxt quruma göstərilmir.
Açar attestasiyası nə əlavə edir?
WIA quraşdırmanın orijinal olduğunu bildirir. Açar attestasiyası — OpenID4VCI Əlavə D formatında ayrıca JWT — rəqəmsal sənədin bağlanacağı açarlar haqqında məlumat verir:
attested_keys: paketdəki hər açar, çünki hər rəqəmsal sənəd 10 nüsxədə verilir və hər nüsxənin öz açarı var;key_storagevəuser_authentication: TS3-ün istifadə etdiyi ISO 18045 terminləri ilə yaddaş və istifadəçi doğrulaması səviyyələri;key_storage_status: provayderin ləğv edə biləcəyi status siyahısı qeydi.
Status qeydi qəsdən ümumi saxlanılır. Hər yaddaş növü (proqram yaddaşı, Secure Enclave, StrongBox) üçün bir ortaq qeyd var — bu, TS3-ün icazə verdiyi birinci variantdır. Yaddaş növlərindən birinin etibarsız olduğu üzə çıxsa, provayder onu hamı üçün birdən geri çəkə bilər, açar attestasiyası isə quraşdırmanı müəyyən edən heç nə açıqlamır. Hər açar dəqiq bir açar attestasiyasında yer alır, hər açar attestasiyası bir dəfə istifadə olunur və attestasiya cüzdanın quruma göndərdiyi sübutun başlığında ötürülür.
Bunu dürüst saxlayan qayda WIA3-dür: açar attestasiyasındakı yaddaş səviyyəsi həqiqəti əks etdirir və yoxlanılmamış iddia heç vaxt ona yazılmır.
Provayder açarın aparatda olduğunu haradan bilir?
Platformanın imzalanmış sübutundan; heç vaxt tətbiqin özü haqqında dediklərindən yox (cüzdan bələdçisi, §4):
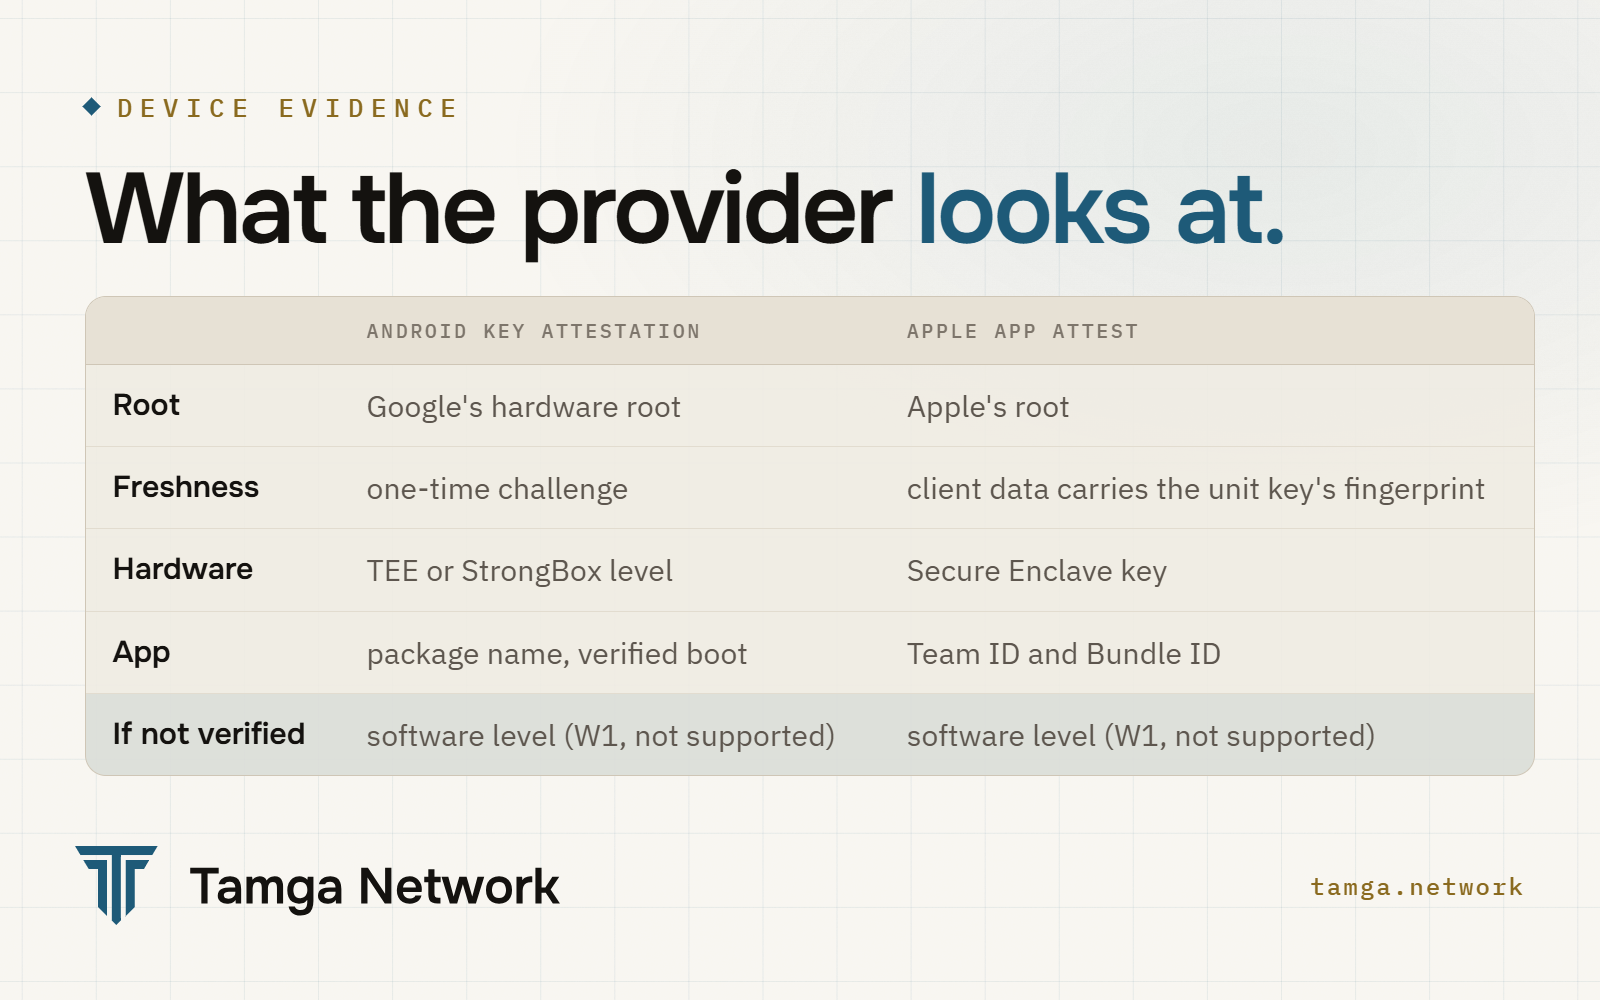
| Platforma | Sübut | Nə yoxlanılır |
|---|---|---|
| Android | açar attestasiyası zənciri | Google-un aparat kökünə aparır; birdəfəlik çağırış (challenge); təhlükəsizlik səviyyəsi (TEE və ya StrongBox); təsdiqlənmiş yükləmə (verified boot); tətbiq paketinin adı |
| iOS | Apple App Attest | Apple-ın kökünə aparır; tətbiqin kimliyi (Team ID və Bundle ID); müştəri məlumatlarında vahid açarın barmaq izi var |
Sübut yoxlanılana qədər quraşdırma proqram səviyyəsində sayılır. Bunun nə demək olduğunu isə şəbəkənin rəqəmsal cüzdan qaydaları müəyyən edir. Rəqəmsal cüzdanlar W1 (proqram açarları), W2 (cihazın təhlükəsiz sahəsi: Secure Enclave və ya StrongBox) və W3 (dövlət mərhələsi üçün sertifikatlaşdırılmış təhlükəsiz element) kimi dərəcələndirilir. Minimum səviyyə W2-dir. Proqram açarlı rəqəmsal cüzdan dəstəklənmir; yeganə istisna şəbəkənin nümayiş ssenariləri üçün istifadə etdiyi, sınaq (sandbox) siyahısındakı öz test açarıdır (WL3 qaydası).
Aparat açarları həm də telefonun kilidinə bağlıdır. Rəqəmsal sənəd açarından yalnız telefonun kilidi açıq olduqda istifadə etmək mümkündür və hər təqdimat cihazın biometrik məlumatları və ya parolu ilə təsdiqlənir (WL11 qaydası).
Android-də provayder əlavə olaraq tətbiqin mağazadan yükləndiyini göstərən Play Integrity nəticəsini də göndərə bilər. Hazırda bu, könüllüdür: o, açar attestasiyasından götürülən səviyyəni heç vaxt aşağı salmır və onun olmaması qeydiyyata mane olmur. Onu məcburi etmək qəbul edilmiş qərarı dəyişərdi və ayrıca qərar qeydi tələb edir.
Qurum sənədi verməzdən əvvəl nəyi yoxlayır?
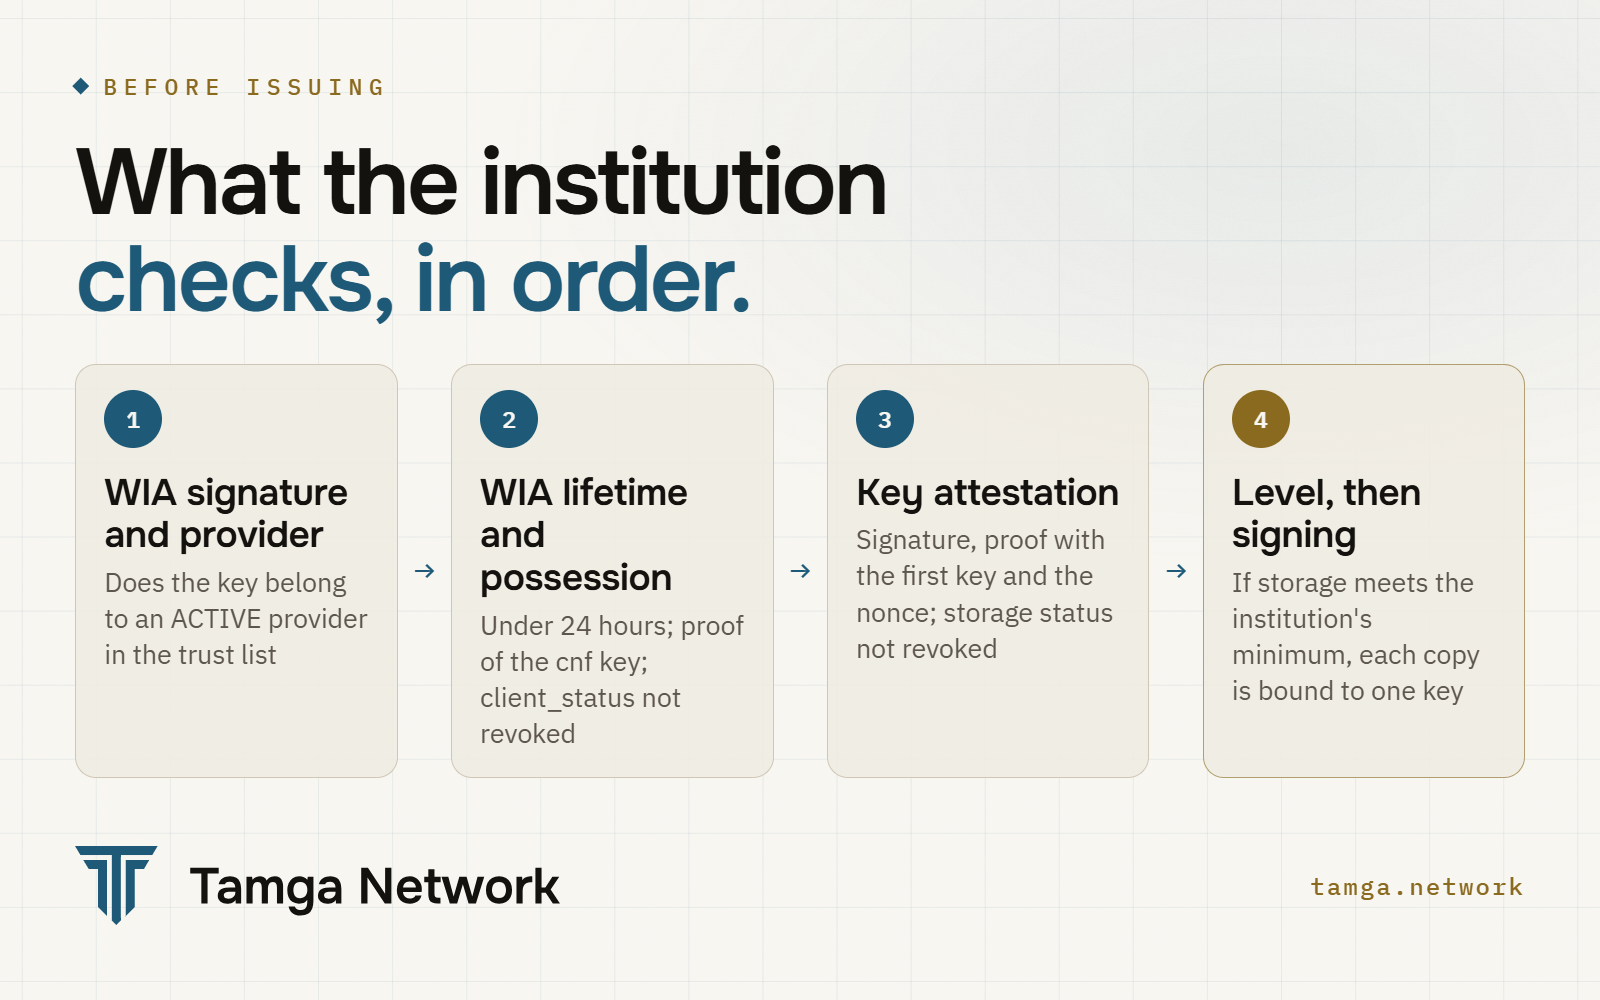
Avtorizasiya və token son nöqtələrində sənədi verən qurum WIA-nı yoxlayır: imzasını, imza açarının etibar siyahısındakı qeydi ACTIVE olan cüzdan provayderinə məxsus olmasını, etibarlılıq müddətini, cnf açarına sahiblik sübutunu və client_status qeydinin ləğv edilmədiyini.
Rəqəmsal sənəd son nöqtəsində o, açar attestasiyasını yoxlayır: imzasını və provayder açarını, cüzdanın sübutunun sənədi verən qurumun təzə nonce dəyəri üzərində birinci attestasiya edilmiş açarla imzalandığını, key_storage_status qeydinin ləğv edilmədiyini və yaddaş səviyyəsinin qurumun öz minimum tələbinə cavab verdiyini. Yalnız bundan sonra o, hər nüsxəni attestasiya edilmiş açarlardan birinə bağlayaraq imzalayır. Sənədi verən qurum heç vaxt ləğv edilmiş WIA və ya açar attestasiyası əsasında sənəd vermir (WIA4 qaydası). Bu addımların protokol baxımından izahı OpenID4VCI üzrə ətraflı yazıdadır.
Bir keçid dövrü açıq şəkildə qeyd olunub: pilot mərhələyə qədər sənədi verən qurum açar attestasiyası olmayan cüzdan sübutunu da qəbul edir. Bu yol pilot mərhələdə aradan qaldırılır.
Rəqəmsal cüzdan və ya bütöv cüzdan məhsulu necə geri çəkilir?
Darından genişə doğru üç səviyyə var:
| Nə geri çəkilir | Kim edir | Nəticə |
|---|---|---|
| Bir quraşdırma | cüzdan provayderi, şəxsin istəyi ilə («bu rəqəmsal cüzdanı ləğv et», məsələn, telefonu başqasına verməzdən əvvəl) | həmin quraşdırmaya verilmiş bütün WIA qeydləri ləğv edilir |
| Açar yaddaşının bir növü | cüzdan provayderi | həmin yaddaş növü üçün hər açar attestasiyası status yoxlamasından keçmir |
| Bütöv cüzdan provayderi | qeydiyyatçı, etibar siyahısı vasitəsilə | provayderin qeydi SUSPENDED və ya REVOKED olur; onun attestasiyaları artıq nəzərə alınmır |
Telefonda artıq olan rəqəmsal sənədlər bundan ayrıdır: onları verən qurumlar öz status siyahıları vasitəsilə geri çəkir. Quraşdırmanın ləğvi onun yeni rəqəmsal sənədlər almasının qarşısını alır.
İtirilmiş və ya oğurlanmış telefonu uzaqdan geri çəkmək üçün şəxsin həmin telefon olmadan kimliyini sübut etməsinin hansısa yolu lazımdır. Qərar bunu sonrakı mərhələyə saxlayır.
Tamga Network niyə rəqəmsal cüzdanları özü idarə etmir?
Çünki rəqəmsal cüzdan idarə edən şəbəkə öz məhsulunu qiymətləndirmiş olardı. Aİ modelində hər rəqəmsal cüzdanı onu təklif edən təşkilat idarə edir, etibar çərçivəsi isə yalnız cüzdan provayderlərini siyahıya alır. Tamga Network da eyni bölgünü izləyir (ADR-0042):
- şəbəkə heç bir rəqəmsal cüzdan tətbiqi, cüzdan provayderi və ya cüzdan veb-saytı idarə etmir və şəbəkənin domen adları altında heç bir cüzdan xidməti işləmir;
- şəbəkə rəqəmsal cüzdanı yalnız etibar siyahısındakı qeydinə görə tanıyır; bu qeydi istənilən provayder dərc olunmuş qaydalara əməl etməklə əldə edə bilər;
- şəbəkənin interfeyslərində və paketlərində heç bir cüzdanın adı sabit kodlaşdırılmayıb;
- yalnız bir sınaq mühiti (sandbox) var və o, şəbəkəyə məxsusdur: cüzdan tərtibatçısı öz provayderini işlədir və onu sandbox siyahısında qeydiyyatdan keçirir.
Tamga Wallet şəbəkədəki rəqəmsal cüzdanlardan biridir. O, ayrıca məhsuldur və siyahıya digər cüzdanlarla eyni yolla daxil olur. 8 oktyabr 2026-cı il tarixinə onun provayderinin (TAMGA-WP-1) istehsal siyahısında bir qeydi, sandbox siyahısında isə eyni qeydi var, hər ikisi RESERVED: yer ayrılıb, lakin cüzdanın operatoru öz sertifikatını təqdim edənə qədər qeyddə imza açarı yoxdur, buna görə hələlik heç bir attestasiya bu qeyd əsasında yoxlamadan keçə bilməz. Sandbox siyahısında həmçinin şəbəkənin öz ssenariləri üçün test provayderi var. Qeydiyyat hazırda əl ilə, layihə rəhbərliyinin təsdiqi ilə aparılır; cüzdan provayderlərinin özlərini qeydiyyatdan keçirməsi ayrıca qərar tələb edir.
Bu gün açığını desək, hansı məhdudiyyətlər var?
- Real cihazlarda sınaq hələ qarşıdadır. Aparat açarları və cihaz attestasiyası həyata keçirilib; real cihazlarda sınaq tətbiq mağazalarında buraxılışla birlikdə aparılacaq (ARF §2.8).
- İstehsal siyahısında hələ aktiv cüzdan provayderi yoxdur. Yeganə qeyd, yuxarıda təsvir edildiyi kimi, ehtiyatda saxlanılır.
- Play Integrity məcburi deyil, açar attestasiyası olmadan sübutları qəbul edən keçid dövrü isə pilota qədər davam edir.
- İtirilmiş telefonun uzaqdan deaktiv edilməsi sonrakı mərhələni gözləyir.
- Hələ sertifikatlaşdırılmış təhlükəsiz element yoxdur. W3 dövlət mərhələsinə aiddir.
- Attestasiyalar şəxsi deyil, proqram təminatını və açarları sübut edir. Şəxsin kim olduğu ayrıca sualdır və ona qurumda aparılan şəxsiyyət yoxlaması cavab verir.
Tez-tez verilən suallar
İstənilən rəqəmsal cüzdan Tamga Network-a qoşula bilərmi?
Provayderi dərc olunmuş qaydalara əməl edən və uyğunluq testlərindən keçən istənilən rəqəmsal cüzdan siyahıya daxil edilə bilər. Şəbəkə cüzdanları adına görə deyil, etibar siyahısındakı qeydinə görə tanıyır.
Cüzdan provayderi hansı qurumlardan istifadə etdiyimi öyrənirmi?
Xeyr. Hər rəqəmsal sənəd sorğusunda yeni açar və yeni status mövqeyi ilə yeni attestasiya istifadə olunur, buna görə provayder cüzdanın neçə qurumla əlaqə saxladığını görmür, qurumlar isə eyni telefonu öz aralarında əlaqələndirə bilmirlər.
Telefonumda təhlükəsiz aparat təminatı yoxdursa, nə baş verir?
Quraşdırma proqram səviyyəsində qalır və şəbəkənin qaydaları real rəqəmsal sənədlər üçün proqram açarlı cüzdanları dəstəkləmir. Cüzdan səssizcə davam etmək əvəzinə bunu şəxsə aydın şəkildə bildirməlidir.
Rəqəmsal cüzdan məhsulu şəbəkədən çıxarıla bilərmi?
Bəli. Qeydiyyatçı provayderin etibar siyahısındakı qeydini dayandıra və ya ləğv edə bilər və həmin andan etibarən onun attestasiyaları heç bir sənədi verən qurumda yoxlamadan keçmir.
Mənbələr
- Aİ texniki spesifikasiyası TS3: cüzdan vahidinin attestasiyası (GitHub) · Aİ Arxitektura və İstinad Çərçivəsi (GitHub)
- Yoxlanıla bilən rəqəmsal sənədlərin verilməsi üçün OpenID 1.0 (Əlavə D – açar attestasiyası, Əlavə E – cüzdan attestasiyası) · HAIP 1.0
- Android açar attestasiyası · Apple App Attest · Play Integrity API
- ADR-0025: cüzdan və açar attestasiyaları · ADR-0034: HAIP 1.0 uyğunluğu · ADR-0042: şəbəkə heç bir rəqəmsal cüzdan idarə etmir
- Tamga ilə uyğun rəqəmsal cüzdan yaradın · Rəqəmsal cüzdan spesifikasiyası
- Rəqəmsal cüzdanın qurulması · İlk rəqəmsal cüzdan · Rəqəmsal cüzdanlar
Əlaqəli
- Yazı · StandartlarOpenID4VCI ətraflı: təkliflər, DPoP, sübutlar, paketlərTamga-da OpenID4VCI 1.0 ilə sənəd verilməsi: təkliflər və tx_code, PAR və PKCE, DPoP, nonce endpoint-i, açar sübutları, cüzdan attestasiyası, 10-luq paketlər.
- Yazı · StandartlarHAIP və Token Status List: izləmədən yüksək təminatHAIP 1.0 nəyi müəyyənləşdirir, Tamga onu necə tətbiq edir və Token Status List rəqəmsal sənədləri harada istifadə olunduqlarını sənədi verən quruma bildirmədən necə ləğv edir.
- Yazı · Şəbəkəİmzalı etibar siyahısı necə işləyir: qeydiyyatdan yoxlamaya qədərTamga Network-un imzalı etibar siyahıları necə işləyir: iki səviyyə, imzalama, dərc tezliyi, aktuallıq, anker jurnalı və yoxlayan tərəfin nələri yoxladığı.
- Yazı · MəxfilikTamga Network-un heç vaxt görmədikləriTamga Network-un siyahılarında, jurnallarında və xidmətlərində nə olmur, müvəqqəti xidmətlər fərdi məlumatlara harada toxunur, operatorlar nəyə çıxış əldə edə bilir, nəyə yox.
Şəbəkə üzərində qurun
Anlayışları sıfırdan öyrənin və ya qurumun, yoxlayan tərəfin, rəqəmsal cüzdanın və ya dövlətin şəbəkəyə necə qoşulduğuna baxın.