Qurum Tamga Network-a necə qoşulur
Qurum Tamga Network-a necə qoşulur: sınaq mühitində yoxlayır, qeydiyyat məlumatları və CSR ilə müraciət edir, siyahıya düşür, ilk rəqəmsal sənədi verir.
Tamga Network 7 dəq oxuma
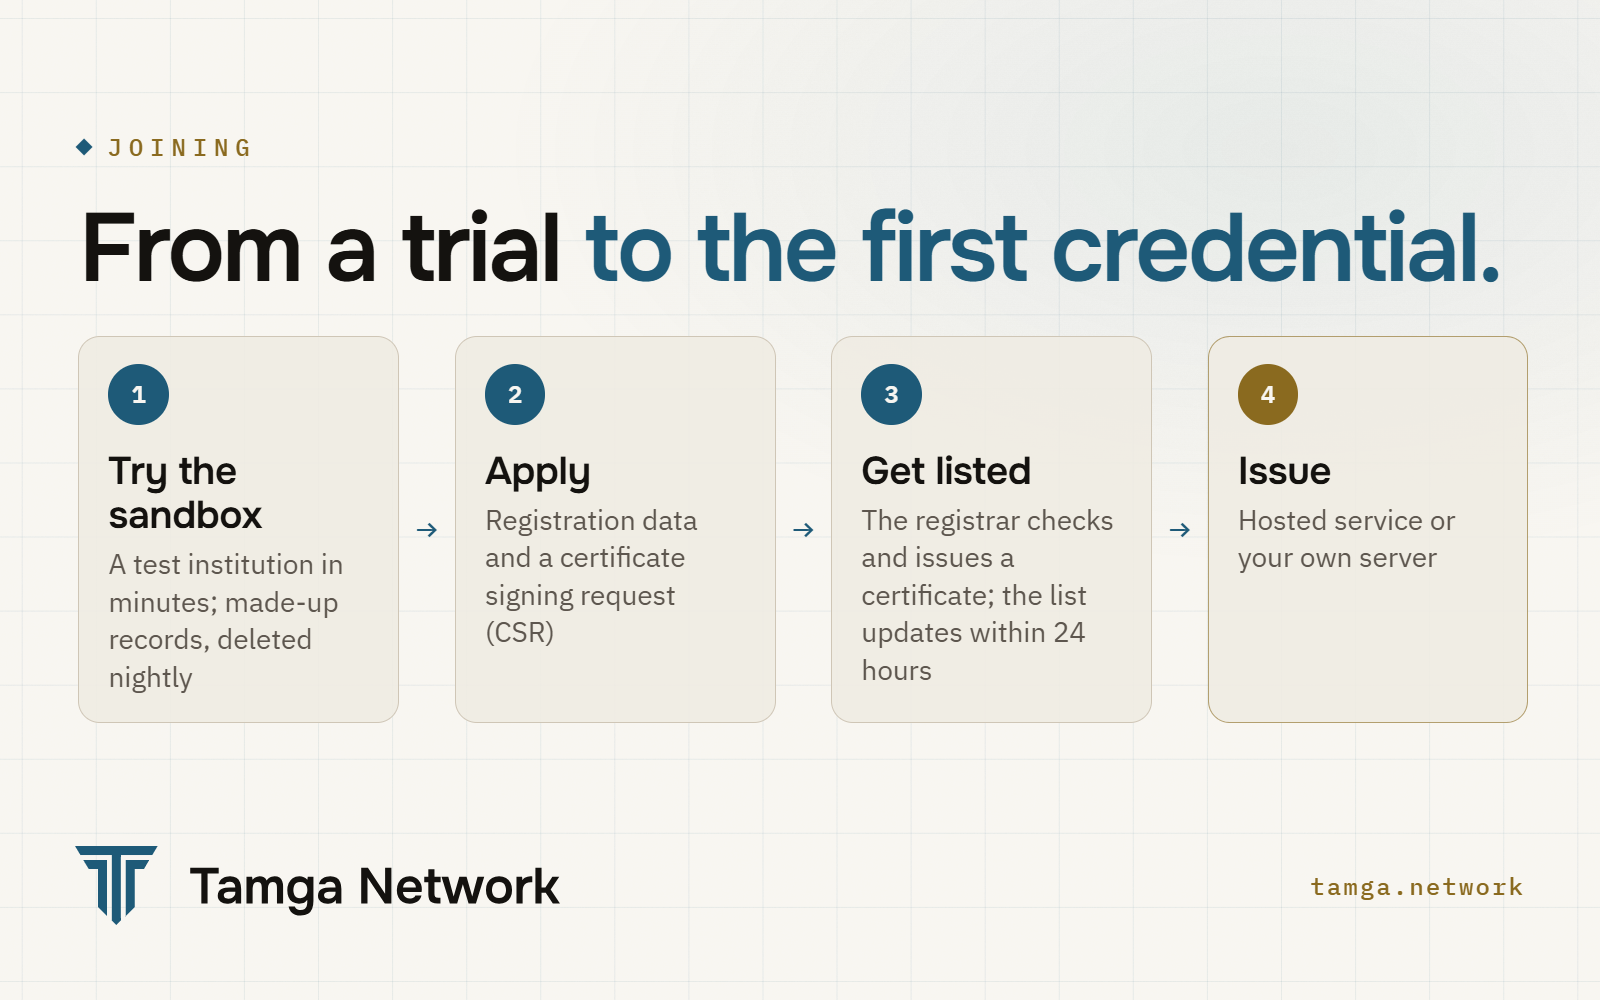
Qurum Tamga Network-a iki mərhələdə qoşulur. Əvvəlcə bütün prosesi sınaq mühitində (sandbox) yoxlayır: burada bir neçə dəqiqəyə özü test qurumu aça və uydurma qeydlər əsasında rəqəmsal cüzdana rəqəmsal sənədlər verə bilər. Sonra qeydiyyat məlumatları və sertifikat imzalama sorğusu ilə real şəbəkəyə müraciət edir; qeydiyyatçı faylı yoxlayır, kök sertifikat orqanı qurumun sertifikatını imzalayır və qurum 24 saat ərzində müəyyən rəqəmsal sənəd növləri üçün səlahiyyətli olaraq imzalanmış etibar siyahısında görünür. Bu andan etibarən qurum rəqəmsal sənədləri host edilən xidmət və Qurum Konsolu vasitəsilə, ya da öz serverindən verir.
Hansı qurumlar qoşula bilər?
İnsanların nəyisə sübut etmək üçün ehtiyac duyduğu sənədləri verən istənilən qurum: universitetlər və məktəblər, xəstəxanalar və peşə palataları, dövlət qurumları, şirkətlər (işçi və səlahiyyət sənədləri) və tədbir təşkilatçıları (şəxsə bağlı biletlər). Siyahıda hər qurumun domeni (EDUCATION, HEALTH, GOVERNMENT, FINANCE, LOGISTICS, EVENTS, IDENTITY, OTHER) və sinfi var:
| Sinif | Mənası |
|---|---|
PUB | dövlət qurumunun verdiyi rəqəmsal sənəd |
QUALIFIED | kvalifikasiyalı rəqəmsal sənəd |
EAA | tələbə sənədi və ya bilet kimi adi elektron attestasiya |
Qoşulma qurumu qeydə alır; ona əvvəlcədən malik olmadığı hüquqlar vermir. Diplom vermək hüququ universitetin fəaliyyətini tənzimləyən qanundan irəli gəlir. Şəbəkənin vəzifəsi bu hüququ maşın tərəfindən yoxlanıla bilən etməkdir.
Rəqəmsal sənəd vermək deyil, onları yoxlamaq istəyən qurumlar (işəgötürənlər, veb-saytlar, giriş keçidləri) qeydiyyatlı yoxlayan tərəf kimi qoşulur. Bu yol Saytınıza və ya tətbiqinizə "Tamga ilə yoxla" əlavə edin məqaləsində təsvir olunub.
Qurum müraciət etməzdən əvvəl bunu necə yoxlaya bilər?
Sınaq mühitində — şəbəkənin sandbox.tamga.network ünvanındakı ayrıca test mühitində. Oradakı heç nə real şəbəkəyə toxunmur: onun öz test kök sertifikatı var, siyahıları test siyahısı kimi işarələnib və real yoxlayan tərəf onun rəqəmsal sənədlərini qəbul etmir.
Sınaq bir neçə dəqiqə çəkir (sınaq mühiti bələdçisi, §9):
- Sınaq mühiti səhifəsində Try your institution seçin və uydurma qurum adı yazın; ona "(TEST)" əlavə olunur. E-poçt, telefon nömrəsi və ya şəxs adı soruşulmur. Real qurum adları və rəsmi orqanlara aid sözlər qəbul edilmir.
- Test qurumu dərhal sınaq mühitinin etibar siyahısına əlavə olunur və sınaq mühitinin test qurumları üçün sertifikat orqanından öz imza sertifikatını alır.
- Birdəfəlik dəvət linki ilə Qurum Konsolunu açın və passkey yaradın.
- Qeydləri bir-bir daxil edin və ya CSV faylı yükləyin (200 sətrə qədər). Türkiyə şəxsiyyət nömrəsinin yoxlama cəmi (checksum) qaydasından keçən nömrə olan qeyd qəbul edilmir, buna görə yalnız qəsdən etibarsız edilmiş nömrələr daxil ola bilər.
- Qeydin yanında Issue at the desk seçin, sınaq mühitinə qoşulmuş rəqəmsal cüzdanla QR kodu skan edin və PIN-i daxil edin.
- Rəqəmsal sənədi sınaq mühiti səhifəsindəki "Diploma check" və ya "Student discount" nümunə yoxlayan tərəfinə təqdim edin.
Hazırda test qurumu təhsil qurumudur (tələbə sənədi və diplom). Hər şey (qurum, onun hesabı, qeydləri və sertifikatları) hər gecə silinir. Limitlər istifadəni ədalətli saxlayır: eyni anda ən çoxu 30 test qurumu, hər birində 200 qeyd və saatda 100 təklif.
Real şəbəkəyə müraciətdə nələr olur?
Müraciət üç növ məzmundan ibarət bir fayldır: qurumun kim olduğu, nə verəcəyi və məlumatlarının haradan gəldiyi.
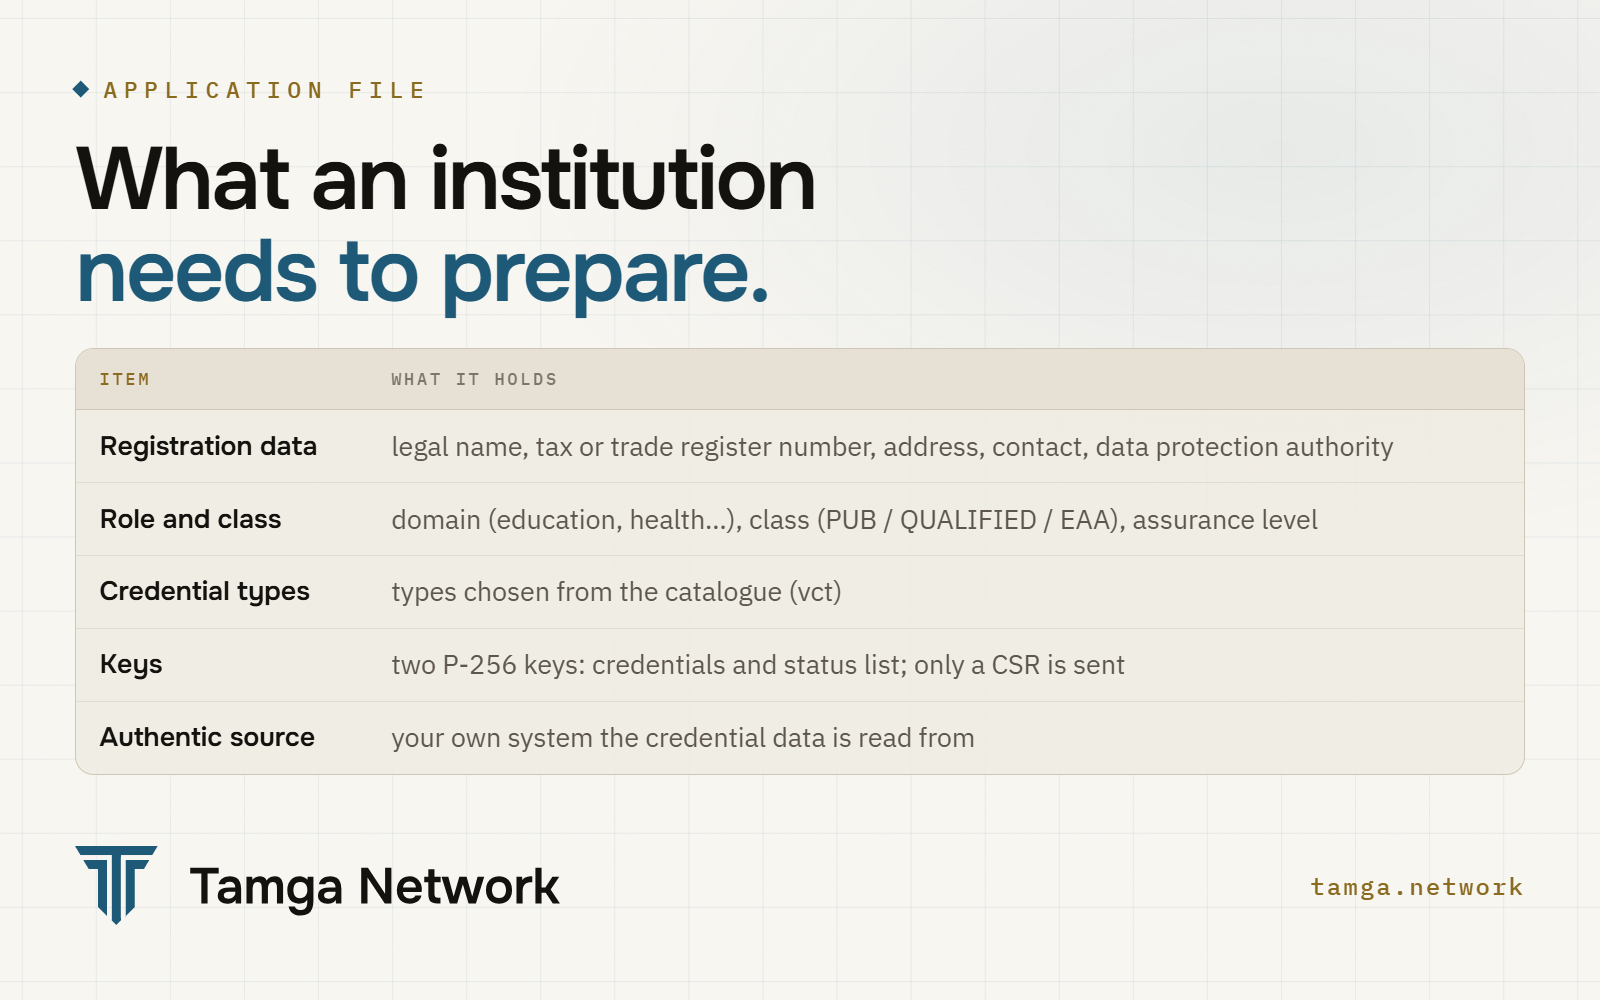
Qeydiyyat məlumatları Avropa İttifaqının (Aİ) iştirakçılar üçün ümumi məlumat dəstidir: hüquqi və kommersiya adı, rəsmi identifikator (vergi nömrəsi və ya ticarət reyestri nömrəsi), poçt ünvanı, əlaqə məlumatları və insanların şikayət edə biləcəyi məlumatların mühafizəsi orqanı (ADR-0024). Eyni model İcra Reqlamenti (Aİ) 2025/848 ilə Aİ-də rəqəmsal cüzdana etibar edən tərəflər (relying parties) üçün də istifadə olunur. Hər hansı sahə boşdursa, qeyd yaradılmır və qeydiyyatçı bütün çatışmazlıqları birdəfəyə sadalayır.
{
  "slug": "example-uni",
  "legal_name": "Example University",
  "category": "EDUCATION",
  "class": "EAA",
  "assurance": "I2",
  "vcts": ["urn:tamga:edu:StudentCredential:1", "urn:tamga:edu:DiplomaCredential:1"],
  "authentic_source": { "name": "Example University Student Information System", "mode": "REMOTE" },
  "identifiers": [{ "scheme": "TR-VKN", "value": "TR0000000000" }],
  "contact": { "support_uri": "https://example.edu.tr/support" },
  "supervisory_authority": { "name": "Kişisel Verileri Koruma Kurumu (KVKK)", "country": "TR" }
}
Tam nümunə tərtibatçı bələdçisindədir: Şəbəkəyə qurum kimi qoşulun.
Həmin fayldakı iki sətir şəbəkənin necə işlədiyi barədə çox şey deyir. vcts qurumun vermək istədiyi rəqəmsal sənəd növlərini açıq sxem kataloqundan seçilmiş şəkildə sadalayır; yeni növ əvvəlcə ayrıca təsdiq prosesindən keçir. authentic_source məlumatların faktiki olaraq gəldiyi sistemi göstərir. Şəbəkə insanların reyestrini saxlamır: sənəd verilərkən məlumatlar qurumun öz sistemindən, qurumun nəzarətində olan endpoint vasitəsilə oxunur (ADR-0020).
Faylla yanaşı hüquqi sənədlər də təqdim olunur: iştirak müqaviləsi, host edilən xidmətdən istifadə edilirsə məlumatların emalı müqaviləsi (qurum məlumatların nəzarətçisi olaraq qalır), sənəd verdiyi şəxslər üçün yenilənmiş məxfilik bildirişi və rəqəmsal sənədi vermək hüququna malik olduğunu sübut edən sənəd.
Qurumun açarı nə üçün heç vaxt qurumdan kənara çıxmır?
Çünki rəqəmsal sənədi məhz qurumun özünə məxsus edən açardır. Açar kimdədirsə, qurumun adından imza ata bilər, buna görə o, hər mərhələdə qurumda qalır.
Qurum iki P-256 açar cütü yaradır: biri rəqəmsal sənədləri, digəri isə ləğv siyahısını imzalayır. Hər biri üçün yalnız sertifikat imzalama sorğusu (CSR) göndərir:
openssl ecparam -name prime256v1 -genkey -noout -out issuer.key.pem
openssl req -new -key issuer.key.pem \
  -subj "/CN=Example University/O=Example University/C=TR" -out issuer.csr.pem
İstismar mühitində açar aparat təhlükəsizlik modulunda (HSM) və ya bulud açar idarəetmə xidmətində (KMS) saxlanmalıdır. Qeydiyyatçı CSR-in imzasını yoxlayır və kök sertifikat orqanından iki il (ən çoxu üç il) etibarlı sertifikat qaytarır.
Qurum qeydiyyata alındıqda nə baş verir?
Qeydiyyatçı qurumu Türkiyə siyahısına əlavə edir və siyahını yenidən imzalayır. 24 saat ərzində qeyd trust.tamga.network ünvanında aktiv olur. Qeyddə sertifikatın barmaq izindən hesablanmış issuer_id, sinif, etibarlılıq səviyyəsi, səlahiyyət verilmiş rəqəmsal sənəd növləri, status və onun tarixçəsi yer alır. Hər dərc zamanı avtomatik olaraq qeydiyyat sertifikatı (ETSI TS 119 475) yaradılır, beləliklə rəqəmsal cüzdanlar qeydi bu yolla da yoxlaya bilər. Qeydin necə göründüyü və yoxlayan tərəflərin onu necə oxuduğu: İmzalanmış etibar siyahısı necə işləyir.
Səlahiyyət hər rəqəmsal sənəd növü üzrə ayrıca verilir. Növ sonradan əlavə edilə və ya dayandırıla bilər. Dayandırılmış səlahiyyət silinmir, buna görə dayandırılmadan əvvəl verilmiş rəqəmsal sənədlər yoxlamadan keçməyə davam edir.
Qurum ilk rəqəmsal sənədini necə verir?
İki yol var və hər ikisində rəqəmsal sənəd eynidir: qurumun adından verilir və onun açarı ilə imzalanır.
| Host edilən xidmət | Öz serveriniz | |
|---|---|---|
| Nə işlədir | Tamga-nın sənəd vermə xidməti və Qurum Konsolu | @tamga-network/issuer paketi (OpenID4VCI) |
| Necə qoşulursunuz | konsol vasitəsilə və ya sisteminizdən məhdud səlahiyyətli API açarı ilə | öz yerləşdirməniz |
| Nə üçün uyğundur | sürətli başlanğıc, yerində sənəd vermə, kiçik komandalar | hər şeyi daxildə saxlamaq istəyən qurumlar |
Qurum Konsolu əməkdaşların işlədiyi yerdir: onlar passkey ilə daxil olur, qeydləri idarə edir, QR kod və ayrıca verilən PIN ilə yerində sənəd verir, rəqəmsal sənədləri ləğv edir və ya dayandırır, sənəd vermə statistikasına baxırlar. Statistikada heç vaxt fərdi məlumatlar olmur. Sistemlər eyni əməliyyatları quruma bağlı və əhatəsi məhdud API açarı vasitəsilə yerinə yetirə bilər (ADR-0016).
Hər rəqəmsal sənəddən əvvəl qurum həmin sənəd növünün tələb etdiyi səviyyədə şəxsin kimliyini yoxlayır. Şəxs prosesə rəqəmsal cüzdandan da başlaya bilər: qurumu seçir, qurum isə onu rəqəmsal cüzdanında artıq olan yoxlanılmış şəxsiyyət sənədi vasitəsilə uyğunlaşdırır.
Diplom da daxil olmaqla hər rəqəmsal sənəd ayrı açarlara malik 10 nüsxədən ibarət paket şəklində verilir, beləliklə rəqəmsal cüzdan hər dəfə yeni nüsxə təqdim edə bilir və iki yoxlayan tərəf təkrarlanan dəyər vasitəsilə eyni şəxsi əlaqələndirə bilmir (OpenID4VCI-yə ətraflı baxış). Rəqəmsal sənəd provayderi etibar siyahısında olan istənilən rəqəmsal cüzdana göndərilə bilər. Qurum öz insanları üçün rəqəmsal cüzdan seçmir.
Qoşulduqdan sonra nə dəyişə bilər?
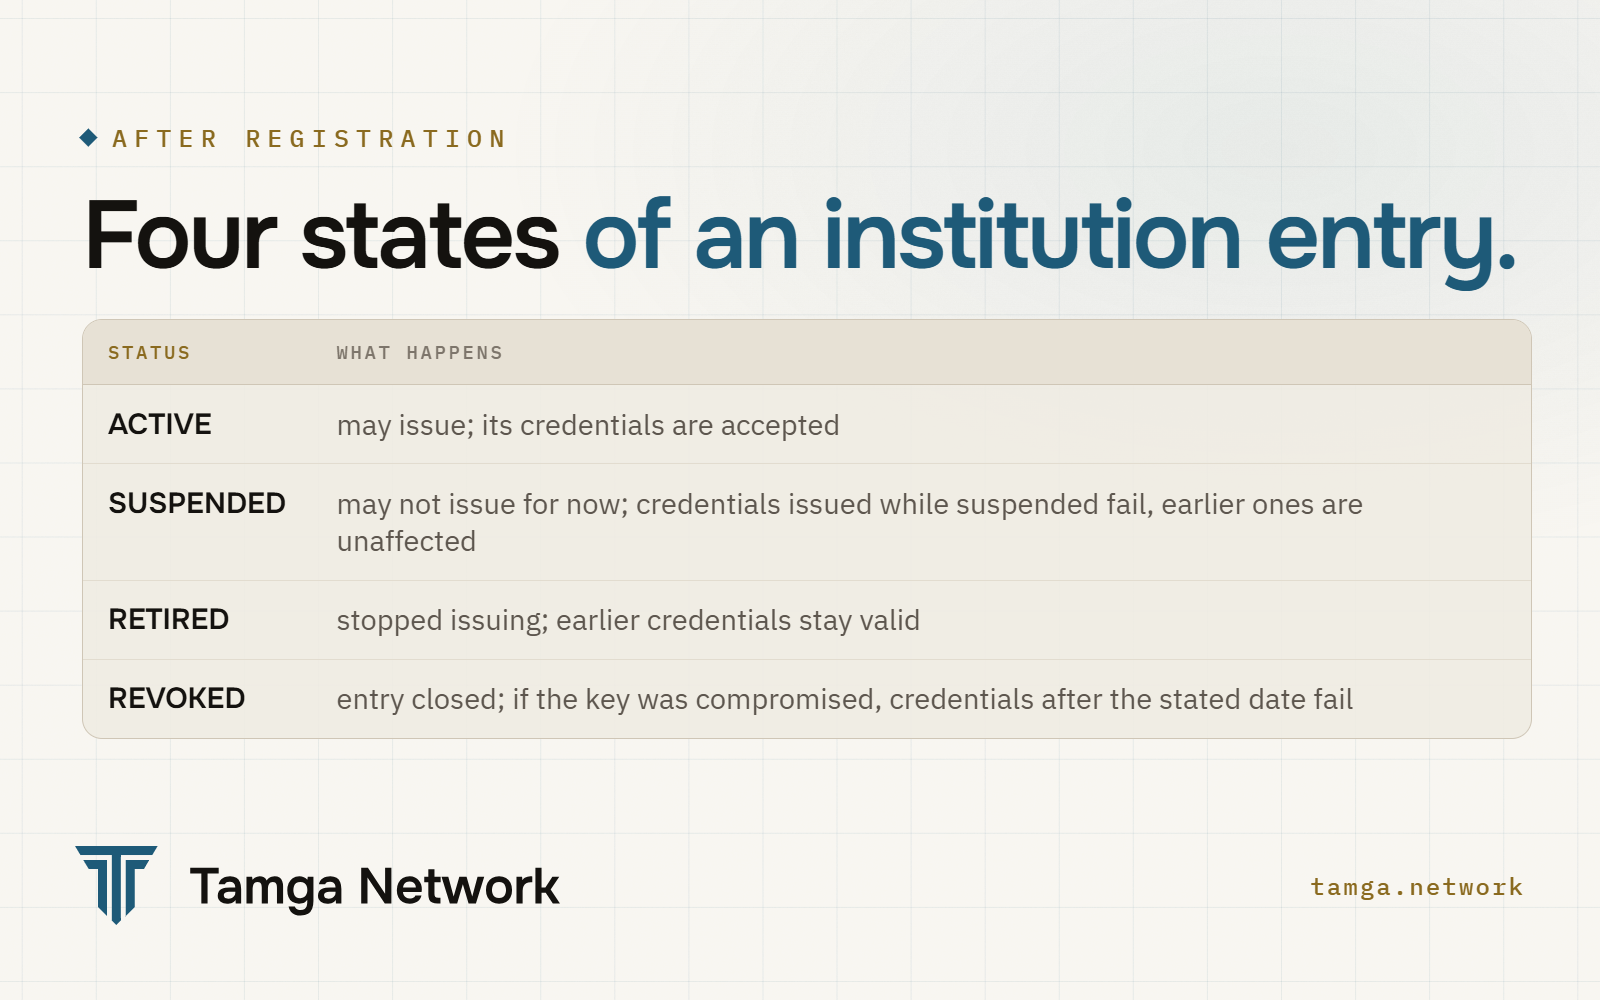
Bütün vəziyyətlər üçün bir qayda keçərlidir: yoxlayan tərəf rəqəmsal sənədi qurumun bugünkü statusuna görə deyil, sənədin verildiyi gündəki statusuna görə qiymətləndirir. Sənəd verməyi dayandıran qurum məzunlarının diplomlarını da özü ilə birlikdə etibarsız etmir. Açar ələ keçirilərsə, qeyd tarix göstərilməklə ləğv edilir və yalnız həmin tarixdən sonra verilmiş rəqəmsal sənədlər yoxlamadan keçmir.
Real qoşulma layihəsi necə həyata keçirilir?
Qoşulma səhifəsində altı addım sadalanır: əhatə dairəsini razılaşdırmaq (hansı rəqəmsal sənədlər, hansı pilot qrup), rəqəmsal sənəd növünü seçmək və ya hazırlamaq, müqavilələri imzalamaq və məxfilik bildirişini yeniləmək, qeydiyyatdan keçmək, inteqrasiya etmək və sınaq mühitində başdan-sona test etmək, sonra əvvəlcə kiçik qrupla istismara başlamaq. Başlamaq üçün qurumun adını və sənəd vermək, yoxlamaq və ya hər ikisini istədiyini qeyd edərək partners@tamga.network ünvanına yazın.
Tez-tez verilən suallar
Qurum tələbə və ya üzv bazasını təhvil verməlidirmi?
Xeyr. Şəbəkə insanlar barədə heç bir reyestr saxlamır. Məlumatlar sənədin verildiyi anda qurumun öz sistemindən oxunur və birbaşa şəxsin telefonuna göndərilir.
Qurumun öz serverləri olmalıdırmı?
Xeyr. Başlamaq üçün idarə olunan (hosted) sənəd vermə xidməti və Institution Console (Qurum Konsolu) kifayətdir. Sənəd verilməsini özü həyata keçirmək istəyən qurumlar açıq mənbəli @tamga-network/issuer paketindən istifadə edə bilər.
Sandbox-dakı test qurumunu real şəbəkəyə keçirmək olarmı?
Xeyr. Sandbox-dakı qurumlar, qeydlər və sertifikatlar hər gecə silinir, sandbox-un kök sertifikatına isə real şəbəkədə etibar edilmir. Real şəbəkə üçün ayrıca müraciət və ayrıca açarlar tələb olunur.
Qurumun rəqəmsal sənədlərini hansı rəqəmsal cüzdanlar qəbul edə bilər?
Provayderi etibar siyahısında qeydiyyatdan keçmiş və şəbəkənin rəqəmsal cüzdan qaydalarına əməl edən istənilən rəqəmsal cüzdan. Tamga Wallet şəbəkədəki rəqəmsal cüzdanlardan biridir, yeganəsi deyil.
Qurumun imza açarı oğurlanarsa, nə baş verir?
Qeyd invalidates_from tarixi ilə ləğv edilir. Həmin andan etibarən imzalanmış rəqəmsal sənədlər yoxlamadan keçmir; ondan əvvəlkilərə isə təsir olmur. Bundan sonra qurum yeni sertifikatı qeydiyyatdan keçirir.
Mənbələr
- İcra Reqlamenti (Aİ) 2025/848: rəqəmsal cüzdana etibar edən tərəflərin qeydiyyatı
- ETSI TS 119 475 V1.1.1: etibar edən tərəfin atributları və qeydiyyat sertifikatları
- Tamga Network: Şəbəkəyə qurum kimi qoşulun · Sandbox · Rəqəmsal sənədlərin verilməsi
- ADR-0024: iştirakçıların qeydiyyat məlumatları · ADR-0041: sandbox test qurumları
- Tamga Rulebook (iştirak qaydaları) · Şəbəkəyə qoşulun · Sənədi verən qurum kimi qoşulma
Əlaqəli
- Yazı · ŞəbəkəEtibar şəbəkəsi nədir və Tamga Network nə edir?Etibar şəbəkəsi rəqəmsal sənədləri kimin verə və yoxlaya biləcəyini göstərən imzalı siyahılar dərc edir. Tamga Network nə edir, nə etmir, haradan başlamalı.
- Yazı · Şəbəkəİmzalı etibar siyahısı necə işləyir: qeydiyyatdan yoxlamaya qədərTamga Network-un imzalı etibar siyahıları necə işləyir: iki səviyyə, imzalama, dərc tezliyi, aktuallıq, anker jurnalı və yoxlayan tərəfin nələri yoxladığı.
- Yazı · ŞəbəkəSaytınıza və ya tətbiqinizə \"Tamga ilə yoxla\" əlavə edinTamga rəqəmsal sənədlərini saytda və ya tətbiqdə yoxlamağın iki yolu: səhifə dəsti ilə host edilən yoxlayan tərəf və ya @tamga-network/verifier ilə öz serveriniz.
- Yazı · StandartlarOpenID4VCI ətraflı: təkliflər, DPoP, sübutlar, paketlərTamga-da OpenID4VCI 1.0 ilə sənəd verilməsi: təkliflər və tx_code, PAR və PKCE, DPoP, nonce endpoint-i, açar sübutları, cüzdan attestasiyası, 10-luq paketlər.
- Tamga NetworkŞəbəkəyə qoşulun
Şəbəkə üzərində qurun
Anlayışları sıfırdan öyrənin və ya qurumun, yoxlayan tərəfin, rəqəmsal cüzdanın və ya dövlətin şəbəkəyə necə qoşulduğuna baxın.